
Tener un software propio que ya funciona para un cliente o un script útil en local es el primer paso. El verdadero desafío surge cuando ese desarrollo busca transformarse en un micro-SaaS: un software por suscripción, enfocado en resolver un problema específico para un nicho concreto.
El ecosistema de PHP y MySQL resulta ideal para este propósito: es accesible, económico de alojar y rápido de mantener.
¿Qué es un micro-SaaS?
Un micro-SaaS (Software as a Service) es una aplicación web por suscripción operada habitualmente por un desarrollador independiente o un equipo muy reducido. A diferencia de las plataformas empresariales generalistas, este modelo se enfoca en resolver un solo problema específico para un nicho de mercado bien acotado.
Se caracteriza por mantener una base de código compacta, costes de infraestructura reducidos, procesos de venta automatizados y una atención al cliente directa. En lugar de buscar miles de clientes masivos, la viabilidad económica se alcanza con una base pequeña o mediana de usuarios que pagan una cuota mensual por una herramienta práctica y sin fricción.
A continuación, se presentan 10 consejos prácticos para realizar esta transición de forma sólida.
1. Elige un solo problema y hazlo simple
El error más habitual al crear un micro-SaaS es intentar resolver todo en una sola plataforma. Es preferible tomar una función clave (por ejemplo: control de inventario básico, gestión de citas médicas o facturación simple) y perfeccionar esa experiencia. Cuanto más puntual sea la solución, más fácil será de comercializar y mantener.
2. Pasa a un modelo multi-tenant (una sola instalación)
Para que un negocio por suscripción sea viable, no se puede crear una base de datos nueva o configurar un servidor cada vez que alguien se registra. Toda la plataforma debe operar bajo una arquitectura multi-tenant compartida.
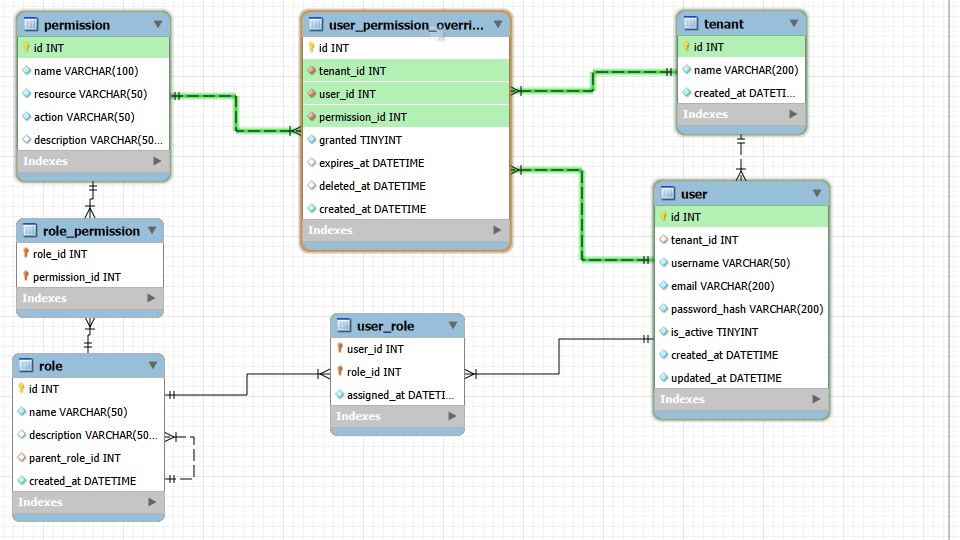
Esto se resuelve identificando a cada empresa o cliente con una tabla principal de organizaciones (tenant):
create table tenant (
    id int not null auto_increment primary key,
    name varchar(200) not null,
    created_at datetime not null
);
En PHP, el identificador de la organización se conserva en la sesión activa tras autenticar al usuario. Todas las consultas operativas se filtran obligatoriamente con ese valor:
// Verificación estricta: sólo se consultan datos del tenant activo en sesión
$tenantId = $_SESSION['tenant_id'];

$stmt = $pdo->prepare("SELECT * FROM product WHERE tenant_id = :tenant_id AND id = :id");
$stmt->execute([
    'tenant_id' => $tenantId,
    'id'        => $productId
]);
$product = $stmt->fetch();
3. Agrupa a los usuarios por organización
En un software convencional, los usuarios suelen estar sueltos en una tabla plana. Al dar el salto a un micro-SaaS, cada cuenta debe quedar asociada a su respectiva empresa:
SQL
create table user (
    id int not null auto_increment primary key,
    tenant_id int,
    username varchar(50) not null,
    email varchar(200) not null,
    password_hash varchar(200) not null,
    is_active boolean not null default 1,
    created_at datetime not null,
    updated_at datetime not null,
    foreign key (tenant_id) references tenant(id)
);
Al registrar nuevos colaboradores dentro del panel, PHP vincula automáticamente el nuevo registro con la organización correspondiente:
// Inserción de un nuevo colaborador asociado al tenant actual
$stmt = $pdo->prepare("INSERT INTO user (tenant_id, username, email, password_hash, created_at, updated_at)
                       VALUES (:tenant_id, :username, :email, :password_hash, NOW(), NOW())");

$stmt->execute([
    'tenant_id'     => $_SESSION['tenant_id'],
    'username'      => $username,
    'email'         => $email,
    'password_hash' => password_hash($password, PASSWORD_DEFAULT)
]);
4. Controla los accesos con roles y permisos (RBAC)
A medida que los clientes incorporan miembros a sus equipos, surge la necesidad de restringir accesos: un cajero no debe ver los reportes fiscales y un recepcionista no debe borrar datos de clientes.
En lugar de llenar el código PHP con condicionales fijos, conviene estructurar un control de acceso basado en roles (RBAC):
create table role_permission (
    role_id int not null,
    permission_id int not null,
    primary key (role_id, permission_id),
    foreign key (role_id) references role(id),
    foreign key (permission_id) references permission(id)
);
En la lógica de la aplicación, una función auxiliar comprueba si el rol del usuario cuenta con la acción y el recurso solicitado:
// Comprobación de permiso por recurso y acción para el rol actual
function hasPermission(PDO $pdo, int $roleId, string $resource, string $action): bool {
    $sql = "SELECT COUNT(*) FROM role_permission rp
            JOIN permission p ON rp.permission_id = p.id
            WHERE rp.role_id = :role_id
              AND p.resource = :resource
              AND p.action = :action";

    $stmt = $pdo->prepare($sql);
    $stmt->execute([
        'role_id'  => $roleId,
        'resource' => $resource,
        'action'   => $action
    ]);

    return (bool) $stmt->fetchColumn();
}
5. Permite excepciones sin duplicar roles
¿Qué pasa si un usuario necesita permiso temporal para exportar reportes, pero no debe ser administrador? Crear un rol nuevo solo para esa persona desordena la base de datos.
La solución consiste en una tabla de excepciones (user_permission_override):
create table user_permission_override (
    id int not null auto_increment primary key,
    tenant_id int not null,
    user_id int not null,
    permission_id int not null,
    granted boolean not null,
    expires_at datetime,
    deleted_at datetime,
    created_at datetime not null,
    foreign key (tenant_id) references tenant(id),
    foreign key (user_id) references user(id),
    foreign key (permission_id) references permission(id)
);
Al resolver el acceso en PHP, las excepciones activas tienen prioridad sobre la regla general del rol:
// Prioridad a la excepción manual antes de evaluar el rol general
$overrideSql = "SELECT granted FROM user_permission_override upo
                JOIN permission p ON upo.permission_id = p.id
                WHERE upo.user_id = :user_id
                  AND p.resource = :resource
                  AND p.action = :action
                  AND upo.deleted_at IS NULL
                  AND (upo.expires_at IS NULL OR upo.expires_at > NOW())
                LIMIT 1";

$stmt = $pdo->prepare($overrideSql);
$stmt->execute(['user_id' => $userId, 'resource' => $resource, 'action' => $action]);
$override = $stmt->fetchColumn();

// Si existe una regla manual (1 o 0), se respeta esa decisión
if ($override !== false) {
    return (bool) $override;
}

// En ausencia de excepción, se evalúa el rol base
return hasPermission($pdo, $roleId, $resource, $action);
6. Haz que la configuración inicial sea automática
El proceso de alta de una cuenta debe ser desatendido. Cuando un usuario completa el registro y se crea su organización, el sistema debe insertar automáticamente los roles por defecto (como Administrador y Colaborador) y los permisos iniciales. Nadie quiere esperar horas para que un administrador active su cuenta manualmente.
7. Reduce el tiempo de la primera victoria
En el entorno micro-SaaS, la retención depende de la rapidez con la que el cliente obtiene valor. Si el software exige leer un manual extenso o pasar por diez pantallas de configuración antes de hacer algo útil, el usuario abandonará la prueba. La interfaz debe guiarlo directamente a su primera acción importante.
8. Establece planes basados en límites de base de datos
Para monetizar la aplicación mediante suscripciones mensuales, los planes deben apoyarse en métricas fáciles de consultar con SQL. Por ejemplo:
- Límite de usuarios por cuenta.
- Límite de registros o productos mensuales.
- Acceso a módulos específicos.
Al tener la estructura de organizaciones, validar estos límites dentro de PHP requiere apenas una consulta de conteo antes de autorizar una inserción:
// Validación de cuota del plan antes de crear un nuevo elemento
$stmt = $pdo->prepare("SELECT COUNT(*) FROM user WHERE tenant_id = :tenant_id AND is_active = 1");
$stmt->execute(['tenant_id' => $tenantId]);
$totalUsers = (int) $stmt->fetchColumn();

$planLimit = 5; // Límite establecido según el plan contratado

if ($totalUsers >= $planLimit) {
    throw new Exception("Límite de usuarios alcanzado. Actualice su suscripción.");
}
9. Mantén la infraestructura simple y económica
No se requieren arquitecturas de microservicios ni servidores en la nube costosos para validar un proyecto. Un servidor virtual (VPS) estándar con PHP y MySQL bien configurados puede sostener a cientos de clientes activos sin problema. La rentabilidad de un micro-SaaS radica en mantener los costos fijos al mínimo mientras se valida el producto.
10. No construyas la base desde cero
Programar el sistema de login, la recuperación de contraseñas, el aislamiento de organizaciones y la matriz de permisos puede tomar semanas de trabajo que no aportan una ventaja visible al usuario final.
Apoyarse en una arquitectura base o plantilla ya probada permite enfocar todo el esfuerzo en la funcionalidad única que resolverá el problema del cliente.
Empieza tu micro-SaaS sin complicaciones técnicas
Diseñar el esquema de base de datos para manejar múltiples empresas, roles y permisos suele ser la parte más lenta al comenzar un proyecto.
Para acelerar este proceso, SaaSDragon Pro ofrece una base sólida en PHP MVC y MySQL con el módulo multi-tenant y RBAC ya integrado, lista para montar tu lógica de negocio y salir al mercado en mucho menos tiempo.